.

Compartelo:
Mostrando entradas con la etiqueta Estafas Facebook. Mostrar todas las entradas
0

Falso desplegado de Facebook engaña a sus usuarios con contenido desagradable

Jesus Bourne 22 de mayo de 2012

Estafadores intentan engañar a sus posibles blancos para ejecutar malware enviado en mensajes de spam con falsas advertencias de que su cuenta de Facebook está en proceso de ser cancelada.


Los mensajes no fiables se presentan como supuestos mensajes de confirmación de cancelación de cuenta que apuntan a una aplicación de terceros ejecutándose en la plataforma de Facebook, donde el vínculo ni siquiera apunta a la página oficial de Facebook, en su lugar conduce a la página "Facebook.com", algo que probablemente hará caer a los incautos.

A los usuarios que visitan la página se les solicita su permiso para ejecutar un applet de Java en su equipo. Al dar clic en "no gracias" la petición no se detiene y vuelve a solicitar el permiso, un truco diseñado para obligar a las víctimas a permitir la ejecución del applet.


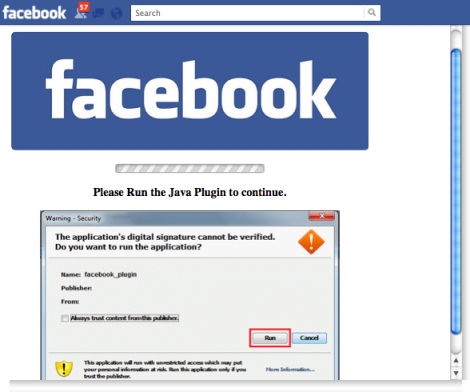
El applet genera un falso mensaje diciendo que los usuarios necesitan actualizar su instalación de Adobe Flash para proceder. Se les ofrece la supuesta descarga de Adobe Flash, pero realmente contiene un conjunto de paquetes de malware, definidos por Sophos como Mal/SpyEye-B y Troj/Agent-WHZ.

La estrategia completa está basada en la premisa de que las víctimas son capaces de saltar a través de una serie de aros al presentarse la posibilidad de que su cuenta de Facebook sea cerrada.


"La técnica de ingeniería social usada por estos estafadores que conlleva a un ataque de malware es muy astuta," dijo Graham Cluley, Consultor Senior de Seguridad de Sophos. "Ellos saben que las personas valoran mucho sus cuentas de Facebook y muchos se molestarían al perder acceso a ellas y a las conexiones virtuales que han establecido con amigos y familiares."

"Los cibercriminales esperan que las víctimas acepten ciegamente lo que la computadora les diga que hagan, con tal de evitar la cancelación de su cuenta," concluyó Cluley.


Fuente: Naked Security 

0

Estafa en Facebook "regala" boletos para Six Flags

Jesus Bourne 1 de abril de 2012
Una estafa en Facebook busca atraer a los usuarios con el anzuelo de regalar 4 boletos para el parque de diversiones Six Flags. Aquellos que siguen el fraude, son redirigidos a un sitio de encuestas fraudulentas.


Si el usuario da clic en el enlace publicado, es llevado a una página diseñada como si fuera la de Facebook:


Después de dejar un comentario, la encuesta  fraudulenta comienza a cargarse:


Si cometiste el error de compartir el enlace de la estafa, en estos momentos estarás enviado el mismo mensaje spam a todos tus amigos. Elimínala de tu actualizador de noticias y de tu perfil, así como cualquier elemento que haga referencia a ella. Da clic en la "X" que está en la esquina superior derecha de la publicación.

Nunca completes encuestas para desbloquear videos o algún otro contenido en Facebook. Los defraudadores usan estos trucos para propagar malware, obtener tu información personal o ganar comisiones de empresas de marketing. No dejes que llenen sus bolsillos ni que te hagan daño.

Algunas de encuestas te piden que descargues archivos a tu computadora. Jamás lo hagas. Si por equivocación lo hiciste, ejecuta un análisis completo a tu máquina con un antivirus actualizado.
Test de IQ son de las estafas que más se han estado presentando en la red, comúnmente te solicitan tu número de celular para que te envíen tu resultado.

Los estafadores entonces  lo suscriben a servicios con recargas a tu factura. Por lo que si enviaste tu número, no estaría mal que consultaras tu saldo o echaras un vistazo a tu factura.

0

Falso mensaje en Facebook solicita números de seguridad social a sus usuarios

Jesus Bourne 15 de marzo de 2012
Después del engaño que aseguraba que Facebook sería cerrado pronto debido a que su CEO Mark Zuckerberg estaba demasiado estresado, y el otro que advertía a los usuarios de que debían de pagar por su membrecía, el último engaño informa a los usuarios de la red social que a partir de Abril de 2012 deberán de proporcionar números de seguridad social cuando inicien sesión.

Hoax Slayer reporta que este asunto se volvió viral después de que un sitio web que ofrece humor satírico publicó una historia al respecto.

Fuente: Hoax Slayer

Facebook requerirá números de seguridad social cuando sus miembros inicien sesión. Hoy, Facebook anunció un nuevo procedimiento para enfrentar una nueva ola de spam que ha plagado el sitio web. A partir del 2 de abril, se le pedirá a los usuarios que ingresen sus números de seguridad social para poder iniciar sesión en sus cuentas de Facebook", se lee en el mensaje que ha estado asustando a los usuarios en los últimos días.

En realidad, el sitio que ofrece la historia, Free Wood Post, es similar al Weekly World News que no hace mucho escribió algunos artículos que causaron pánico.

En el banner se lee claramente "Noticias que son CASI confiables", pero como ocurrió en muchos casos previos, los que lanzaron los rumores en Facebook , no se tomaron la molestia en revisar la validez de la historia, o tal vez su verdadera intención sea crear pánico.

Se ha advertido a los usuarios de redes sociales no reenviar mensajes que contengan advertencias sin antes revisar su legitimidad.

Es verdad que el verdadero propósito de sitios como Facebook es compartir contenido, pero esto no significa que no nos detengamos a pensar antes de publicar un mensaje falso y peor aún, publicaciones que conducen a códigos u otros elementos maliciosos.

También, tomemos esta oportunidad para recordar a todos acerca de la campaña en curso donde se le pide a los usuarios de Facebook que se abstengan de compartir, vincular o comentar posts que muestran imágenes de niños presuntamente enfermos porque grandes compañías donan dinero por cada una de esas acciones.

Cuando se encuentren publicaciones maliciosas o falsas, se recomienda a los usuarios, reportarlas a Facebook usando el botón "Reportar".


Fuentes: Softpedia 

0

Nueva estafa en Facebook usa falso CAPTCHA para propagarse

Jesus Bourne
Para que una encuesta fraudulenta en Facebook sea exitosa, debe hacer que los usuarios realicen dos cosas: propagar la estafa ampliamente al "aprobarla" y completar al menos una encuesta.

Aunque existen usuarios que siempre caen en la mayoría de las estafas básicas, muchos de ellos aprenden rápido, por lo que los estafadores tienen que pensar constantemente en nuevos trucos y maneras de hacer que sus víctimas pasen inadvertidas la propagación de sus enlaces maliciosos.

En una reciente estafa fraudulenta, descubierta por BitDefender, los estafadores decidieron engañar a sus víctimas  en promocionales que usan una prueba falsa de CAPTCHA.

El anzuelo suena a algo como esto: "FOTO: Chica envía accidentalmente un SMS a su papá sobre su PRIMERA vez! (Esto es lo más divertido que jamás haya visto)".

Para ver de lo que se trata, se les pide a las víctimas verificar su identidad resolviendo un CAPTCHA:

 Help Net Security
Aunque las "palabras" mostradas son muy simples y claras para que los usuarios las interpreten, es probable que muchas víctimas no den mucha importancia a esto.

Sin embargo, si se mira de cerca al botón "Submit" se percibe que luce inactivo,  como si el botón "Comment" pudiera verse en segundo plano.  Aquellos que no se dan cuenta, y hacen lo que les pide, provocan que el mismo comentario de "ha haha" se fije en su perfiles.

A partir de este punto, la estafa continua propagándose –para mostrar el contenido requerido, las víctimas deben completar una de las estafas ofertadas.  


Fuente: Help Net Security GC


.

Compartelo:
 
Copyright 2010 SI3H-C5IRT