.

Compartelo:
Mostrando entradas con la etiqueta Phishing. Mostrar todas las entradas
0

Guía sobre seguridad y privacidad en el Comercio Electrónico

Ana Gonve 30 de agosto de 2011 , ,
En los últimos años, cada vez son más los internautas que compran en Internet. El mercado online tiene un carácter global y competitivo y en él compradores y vendedores han adaptado sus hábitos y forma de relacionarse, con el fin de disfrutar de sus ventajas, como la reducción de precios o la no limitación de horarios.

La Guía sobre seguridad y privacidad en el Comercio Electrónico publicada por el Observatorio Justificar a ambos ladosde la Seguridad de la Información recoge no sólo las ventajas de la compra a través de la Red, sino que también arroja luz sobre los problemas de seguridad existentes y que son el principal problema para una compra confiada.

Para salvar estos obstáculos, la guía examina las fases de la contratación electrónica, los derechos del consumidor, la solución de conflictos de consumo así como las diferentes amenazas y vulnerabilidades que pueden afectar a los sistemas.

Disponible la guía completa en español.

Puedes descargar el pdf visitando la web de INTECO-CERT

0

Ciberataque más grande de la historia (Varios países fueron Afectados)

Ana Gonve 3 de agosto de 2011 , , ,

Una investigación a cargo de la firma de seguridad McAfee descubrió que durante cinco años se ha llevado a cabo la operación de ciberespionaje más grande de a historia, afectando a más de 14 naciones y 70 empresas, tanto públicas como privadas.

De acuerdo con el reporte, la operación fue bautizada como Operation Shady RAT (Herramienta de Acceso Remoto, por sus siglas en inglés) y logró robar información a los gobiernos de Estados Unidos, Canadá, Corea del Sur, Vietnam, Taiwan, India, entre otros.

McAfee señaló que durante cinco años la mayoría de los objetivos logró remover con éxito los programas maliciosos enviados por los responsables de la operación, sin embargo continuaron infiltrados en los sistemas, aseguró la firma.

El reporte detalla que los creadores de Operation Shady RAT han estado monitoreando a sus víctimas desde 2009, y que los primeros ataques a cargo de la operación datan de 2006.

Medios locales señalaron el descubrimeinto fue hecho por Dmitri Alperovitch, vicepresidente de investigación de amenazas de McAfee, quién aseguró haber alertado a cada uno de los afectados por el espionaje.

En una conferencia de prensa, el ejecutivo señaló que los ataques lanzados por RAT incrementaron durante 2008, año en el que se celebraron los Juegos Olímpicos en China.

Alpertovitch explicó que los criminales detrás de la operación lanzaban ataques de phishing contra los empleados de los gobiernos y compañías que serían atacadas.

Estos embates tenían como objetivo vulnerar los sistemas de seguridad de las empresas u organizaciones a través de un programa malicioso y así permitir que los delincuentes tuvieran acceso a los sistemas internos.

Una vez dentro, los cibercriminales navegan por los sistemas rompiendo los candados y obteniendo privilegios que les den acceso a información más sensible, mientras tanto el área de seguridad batalla con el malware descuidando la presencia de los intrusos, explica.

Esta técnica es la misma que utilizaron los autores de Aurora cuando atacaron a Google y a Adobe, entre otras 30 compañías, a principios de 2010.

Por otra parte, McAfee no señaló qué información fue extraída y de qué manera podría ser utilizada, sin embargo aseguró que RAT ha impactado negativamente la economía de cada una de sus víctimas.

Este reporte refresca la noticia sobre el robo de información sensible que afecto a más de 35 millones de personas en Corea del Sur, cuya población asciende a los 48 millones de habitantes.

Fuente : b-secure

0

Phishing en Twitter

Ana Gonve 12 de julio de 2011 , , ,

Naked Security, el blog de SoPhos, informa que se está llevando a cabo un ataque de phishing en Twitter que si el usuario no está alerta, puede llegar a entregar sus credenciales de Twitter a los atacantes.Enlace

Varios usuarios reportaron haber recibido mensajes directos (DM) preguntándoles si ellos eran los que mencionaban en un video, fotografía o en el post de un blog. El DM viene con un enlace.

Si siguen el enlace verán una página similar a la página de login de Twitter. Miren el address de la segunda imagen. Se darán cuenta que no es de Twitter.

Si se conectan estarán entregando su nombre de usuario y password a los atacantes.

El equipo de seguridad de Twitter está alerta de este problema y está cambiando las contraseñas de los usuarios que cree fueron atacados.

Fuente: geeksroom


0

El arte de la Ingenieria Social

SIEH 30 de mayo de 2011 , ,
En muchas ocasiones los que nos dedicamos a temas de seguridad de la información nos tenemos que plantear como penetrar en cierto sistema y nos quebramos la cabeza buscando información con herramientas como Anubis, Foca, o Maltego, haciendo escaneos de red con Nessus, OpenVas o GFI Languard e intentando explotar alguna vulnerabilidad con Metasploit, cuando penetrar en un sistema puede ser tan sencillo como utilizar alguna técnica de “Ingeniería Social”.


Algunas de las técnicas de Ingeniería Social que mas se suelen utilizar a diario y que mas solemos sufrir son las siguientes:

Phising: Probablemente la que mas fama tenga por el número de veces que es usada. Consiste, normalmente, en un email, llamada telefónica, etc. en el que se trata de suplantar la identidad de otra persona o entidad para solicitar cierta información. En los últimos años se han realizado miles de intentos de phising intentando suplantar a bancos para hacerse con las credenciales de los usuarios y robarles dinero.

Shoulder surfing: La más fácil de utilizar y la que mas rendimiento ofrece, consiste como su definición indica, en mirar por encima del hombro. Hace unos meses fui con un amigo a sacar dinero en un cajero, el pasó a sacar dinero, y yo me quedé afuera esperando, pues bien, desde la calle pude ver la combinación de la tarjeta de crédito que introdujo. Lógicamente le eché la bronca. Siempre hay que intentar tapar el teclado con la otra mano para evitar las miradas de curiosos, sobretodo por las numerosas bandas de cogoteros que poblan las grandes ciudades españolas.
Esto mismo puede realizarse en ambientes empresariales, mirando a un confiado administrador mientras se loga en un sistema.

Dumpster diving: El Dumpster diving consiste en rebuscar entre la basura, para intentar buscar facturas, documentos o cualquier tipo de información que nos pueda servir. Es normal que las organizaciones se deshagan de documentación con importantes detalles como nombres, números de teléfonos, datos internos de empresas, informes desechados, por ello es recomendable que se triture toda la documentación con trituradoras antes de tirarla a la basura.

Eavesdropping. Ésta técnica consiste en afinar el oído para escuchar la información que se pasan hablando los usuarios con privilegios de un sistema, como contraseñas, etc.

PiggyBacking: Aunque es mas conocida por utilizarse en el metro, etc. también es aplicable al ámbito de la seguridad de la información y consiste en seguir a un usuario autorizado hasta una zona restringida aprovechándonos de sus privilegios. Para ello es normal disfrazarse con monos de trabajo o similares para pasar desapercibido. ¡Cuidado con las señoras de la limpieza!

Fuente: flu-project

0

Navegadores y detección de casos de phishing

SIEH 27 de abril de 2011 , ,
Los casos de phishing a entidades bancarias son algo con lo que estamos acostumbrados a convivir. Prácticamente cada día aparecen nuevos casos que afectan a entidades de mayor o menor renombre. Sabedores de este tipo de amenazas, hace tiempo que los desarrolladores de navegadores incluyeron una detección de estos casos para avisarnos cuando estemos accediendo a un sitio falso.
Así pues, cuando recibimos un correo como el que mostramos a continuación, bastantes usuarios pulsarán sobre los enlaces proporcionados, accediendo al sitio web falso.


Es en este punto donde el filtro anti-phishing de los navegadores suele bloquear la web falsa y advertirnos del riesgo que corremos si accedemos a ese sitio web. Al intentar abrir el enlace malicioso en los navegadores Firefox y Google Chrome se nos muestra la respectiva alerta.


No obstante, la detección de este tipo de sitios maliciosos puede tardar más en otros navegadores. En este caso en concreto, por ejemplo, tanto Internet Explorer 9 como Opera no detectan el caso de phishing y nos dejan acceder.


Esto no significa que un navegador sea 100% eficaz a la hora de detectar los casos de phishing, puesto que en otros casos analizados ha ocurrido a la inversa. Es de suponer que en breve estos y otros navegadores incorporen esta web a sus filtros e impidan el acceso de sus usuarios a la misma.

Una vez nos encontramos en la web maliciosa (que se encuentra albergada bajo un dominio ruso) accedemos a una serie de pantallas donde se nos irán solicitando los datos de nuestra tarjeta, incluyendo el pin y el CVV.


Como hemos visto, contar con un navegador que use un buen filtro anti-phishing es importante para evitar caer en este tipo de trampas. Actualmente, los navegadores más usados disponen un filtrado eficaz aunque, tal y como pasa con los antivirus, no es efectivo al 100%. Para evitar que los datos de nuestra tarjeta caigan en manos no autorizadas, desde el laboratorio de ESET en Ontinet.com recomendamos acceder siempre a nuestra entidad bancaria escribiendo nosotros mismos la dirección web en nuestro navegador, evitando seguir enlaces proporcionados por email.

0

Rogue y “phishing” a través de Skype

SIEH 25 de abril de 2011 , , , ,
Desde hace algunas semanas están apareciendo quejas de usuarios en el foro de Skype, que reciben llamadas no identificadas informando que su equipo fue atacado por un malware y deben visitar una página web para desinfectar el sistema. Se trata de una amenaza denominada Vishing, una modalidad de phishing combinada con telefonía de voz sobre IP (VoIP). En este tipo de engaños, se hace uso de la Ingeniería Social a través de llamadas telefónicas con el fin de obtener información sensible del usuario, como puede ser: número de tarjeta de crédito, PIN, etc.

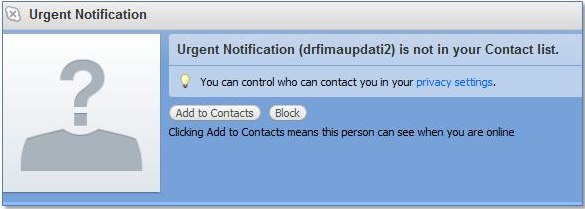
Al atender la llamada, se puede escuchar una voz grabada que afirma que el sistema ha sido infectado, y que todos los usuarios de Microsoft Windows XP, Vista y 7 se encuentran en situación de riesgo. Por último menciona, en reiteradas ocasiones, visitar una página web. Al finalizar la conversación, finalmente aparece de quién provenía la llamada, una “notificación urgente”, donde el usuario se llama drfimaupdati2:


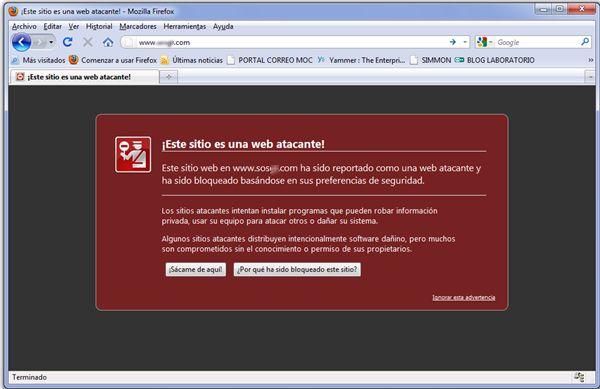
Si se intenta visitar la página proporcionada, se encontrará que con amenaza del tipo rogue, que intentará cobrar al usuario por “desinfectar su sistema”, una estafa por la que la víctima perderá dinero de forma innecesaria. Vale destacar que el dominio ya ha sido reportado en Firefox que lo clasifica como una web atacante:


De todos modos, es importante aclarar que únicamente por recibir la llamada no hay ningún peligro. Lo que puede comprometer la seguridad del equipo es ingresar al sitio web y proceder con la descarga del patch que supuestamente “desinfectará” el sistema.

Si bien este usuario ya ha sido reportado, es muy probable que aparezcan nuevos intentos con nombres diferentes. Para eso, se recomienda cambiar la configuración de Skype y habilitar únicamente las llamadas entrantes de usuarios que se encuentran en nuestra lista de contactos. Para eso, debemos ir a “Configuración de llamada” en el menú “Opciones”.

En el caso de que la página no esté reportada, es importante contar con una solución de seguridad proactiva, de modo que el archivo dañino pueda ser detectado, incluso, cuando todavía no haya sido reportado; así como también tener en cuenta las recomendaciones de seguridad para evitar la estafas que brinda el propio Skype, a la que se podría agregar la más importante de todas: no acepten llamadas de desconocidos.

Como verán, los atacantes informáticos no dejan ningún medio sin explorar, y en esta ocasión aprovechan a trasladar un ataque de rogue y phishing a Skype, lo que se conoce como vishing. ¡A estar atentos!

0

Nuevo phishing en Facebook asusta con cancelación del perfil

SIEH 22 de marzo de 2011 , ,
Un mensaje de correo electrónico titulado “Aviso de cancelación de su cuenta (URGENTE)” firmado por un supuesto Equipo de Facebook indica que debe ser urgentemente atendido por el usuario para evitar quedarse sin su perfil.

Lo anteriormente descrito es el nuevo ataque de ingeniería social y phishing que se ha esparcido rápidamente en los correos electrónicos de usuarios mexicanos utilizando la marca Facebook como señuelo, imitando el diseño de su página web.

“Estimado usuario de Facebook se ha detectado mal uso de la cuenta debido a posible SPAM o deriva de la denuncia de otro usuario por tal motivo nos vemos en la necesidad de CANCELAR su cuenta, si cree que esto es por un error o desea hacer una aclaracion y evitar la cancelacion de su cuenta; aga click en el siguiente enlace”, reza el mensaje apócrifo, el cual ha sido reproducido fielmente para enfatizar que no se trata de una comunicación oficial de Facebook.

A continuación el mensaje presenta un vínculo que aparentemente lleva a la red social pero, al posicionar el puntero del ratón sobre él, se puede apreciar que llevará a la víctima del engaño al dominio alemán naturheilpraxis-keupp.de. En el sitio malicioso se descarga un archivo ejecutable llamado “Reporte Facebook”.

Las consecuencias de hacerlo aún no son conocidas.
El aviso fraudulento alerta que el usuario tendrá sólo 24 horas para realizar la aclaración.
“Usted dispone de 24 horas para realizar dicha aclaración o será suspendido de manera permanente sin derecho a prorroga de acuerdo a los terminos y condiciones (sic)”.
En la firma “El Equipo de Facebook” existe otra liga que lleva al mismo sitio malicioso.


Fuente: 
0

Criminales ciberneticos

SIEH 2 de marzo de 2011 , , ,
Mucho se a hablado de las identidades robadas dentro de la red, el crimen no solo es en las calles si no tambien ciberneticamente y hay muchos sitios en donde los criminales ciberneticos se dan ala orden del dia, como usuario de internet devemos de tener una idea de lo que hace un cibernauta con malas intenciones para poder tomar medidas para disminuir riesgos.

En este test de Symantec es posible evaluar el riesgo que asumimos cuando navegamos por Internet.


¿Has oido hablar del termino  Phishing?

Phishing es un término informático que denomina un tipo de delito encuadrado dentro del ámbito de las estafas cibernéticas, y que se comete mediante el uso de un tipo de ingeniería social caracterizado por intentar adquirir información confidencial de forma fraudulenta (como puede ser una contraseña o información detallada sobre tarjetas de crédito u otra información bancaria). El estafador, conocido como phisher, se hace pasar por una persona o empresa de confianza en una aparente comunicación oficial electrónica, por lo común un correo electrónico, o algún sistema de mensajería instantánea o incluso utilizando también llamadas telefónicas.

¿Cuánto sabes de phishing? ¿Sabes identificar un correo verdadero de uno falso? Enterate en Test de Segu-Info


Fuente:

.

Compartelo:
 
Copyright 2010 SI3H-C5IRT