.

Compartelo:
Mostrando entradas con la etiqueta skype. Mostrar todas las entradas
0

Actualización urgente para Skype en Linux

Jesus Bourne 21 de mayo de 2012

Skype ha liberado una actualización urgente para su popular solución VoIP, software de video y chat de texto para Linux, a casi un año de la última revisión. La nueva versión de Skype para Linux, denominada 2.2.0.99, incluye mejoras en libpng, librería de referencia PNG que cierra un hueco de seguridad.

Aunque los detalles específicos no se proporcionan a través de Skype, es probable que sea la misma vulnerabilidad de desbordamiento de enteros que llevó a Mozilla a publicar actualizaciones no programadas para el navegador web Firefox y el administrador de noticias y correos Thunderbird a principios de este año.

Según sus desarrolladores, el problema de seguridad sólo afecta al paquete estático de Skype para Linux descargado directamente de la empresa, otras versiones, tales como las suministradas por el Centro de Software de Ubuntu no se ven afectadas por el problema.

Más detalles acerca de la actualización se pueden encontrar en el anuncio publicado en el blog. Skype 2.2.0.99  para Linux está disponible para varias distribuciones como Ubuntu, Debian y Fedora. Aunque Skype 2.2 ha sido anunciado más de un año atrás y desde entonces no ha sido actualizado, la compañía aún considera que es  una versión "beta" del software.

Fuente: The H Security 
0

Sufre Skype caída a nivel mundial

Ana Gonve 26 de mayo de 2011 , ,
Este jueves la herramienta para realizar llamadas por internet, Skype, sufrió una caída que afecto la comunicación entre sus usuarios, situación que generó miles de quejas a través de distintas redes sociales.

Usuarios de todas partes del mundo denunciaron que el sistema no les permitió el acceso a la plataforma, señalando a Microsoft como el principal responsable. La empresa con base en Redmond compró Skype hace apenas un par de semanas.

A través de su blog oficial, Skype reconoció el error y publicó una serie de pasos para que sus usuarios pudieran burlar el error, sin embargo la empresa no específico cuáles fueron las causas del mismo.

Esto provocó la crítica entre medios especializados, los cuales indicaron que era indignante que una compañía que da servicio a nivel global presente un error y no tenga conocimiento de lo que lo generó.

Por su parte Skype trató de minimizar la situación al indicar que aunque fue una falla a nivel global no se vieron afectados todos sus usuarios.

Skype agregó que su equipo se encuentra trabajando para resolver el problema y encontrar las causas de éste, prometiendo en breve una actualización que corrija la situación.

Esta no es la primera vez que el servicio sufre una caída, a finales del año pasado Skype presentó un comportamiento similar, en aquel momento sus usuarios recibieron vales de llamadas como compensación.

Pese a las explicaciones de la compañía en internet han comenzado a correr rumores sobre una falla grave, situación que remite a lo sucedido con Sony y su PlayStation Network (PSN).

Cuando Sony dio de baja su red señaló que había sido por mantenimiento de la misma, seis días después la empresa reconoció haber sido víctima del mayor robo de información en la historia de los videojuegos.

Hasta el momento son más de 100 millones los usuarios afectados por la brecha de Sony.

Fuente: b-secure

0

Rogue y “phishing” a través de Skype

SIEH 25 de abril de 2011 , , , ,
Desde hace algunas semanas están apareciendo quejas de usuarios en el foro de Skype, que reciben llamadas no identificadas informando que su equipo fue atacado por un malware y deben visitar una página web para desinfectar el sistema. Se trata de una amenaza denominada Vishing, una modalidad de phishing combinada con telefonía de voz sobre IP (VoIP). En este tipo de engaños, se hace uso de la Ingeniería Social a través de llamadas telefónicas con el fin de obtener información sensible del usuario, como puede ser: número de tarjeta de crédito, PIN, etc.

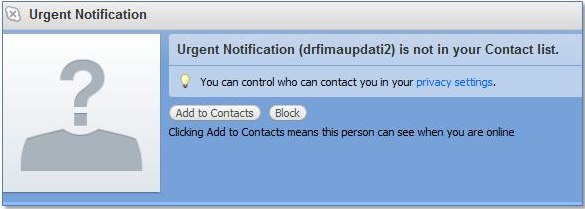
Al atender la llamada, se puede escuchar una voz grabada que afirma que el sistema ha sido infectado, y que todos los usuarios de Microsoft Windows XP, Vista y 7 se encuentran en situación de riesgo. Por último menciona, en reiteradas ocasiones, visitar una página web. Al finalizar la conversación, finalmente aparece de quién provenía la llamada, una “notificación urgente”, donde el usuario se llama drfimaupdati2:


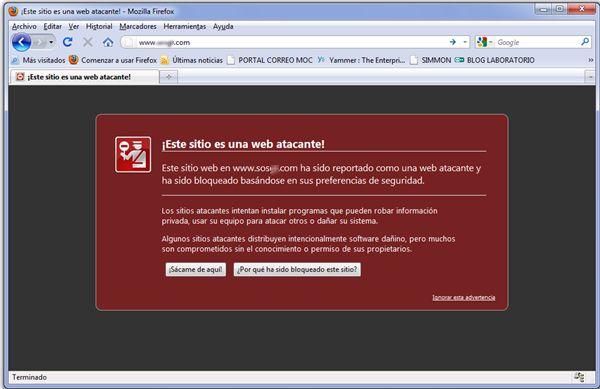
Si se intenta visitar la página proporcionada, se encontrará que con amenaza del tipo rogue, que intentará cobrar al usuario por “desinfectar su sistema”, una estafa por la que la víctima perderá dinero de forma innecesaria. Vale destacar que el dominio ya ha sido reportado en Firefox que lo clasifica como una web atacante:


De todos modos, es importante aclarar que únicamente por recibir la llamada no hay ningún peligro. Lo que puede comprometer la seguridad del equipo es ingresar al sitio web y proceder con la descarga del patch que supuestamente “desinfectará” el sistema.

Si bien este usuario ya ha sido reportado, es muy probable que aparezcan nuevos intentos con nombres diferentes. Para eso, se recomienda cambiar la configuración de Skype y habilitar únicamente las llamadas entrantes de usuarios que se encuentran en nuestra lista de contactos. Para eso, debemos ir a “Configuración de llamada” en el menú “Opciones”.

En el caso de que la página no esté reportada, es importante contar con una solución de seguridad proactiva, de modo que el archivo dañino pueda ser detectado, incluso, cuando todavía no haya sido reportado; así como también tener en cuenta las recomendaciones de seguridad para evitar la estafas que brinda el propio Skype, a la que se podría agregar la más importante de todas: no acepten llamadas de desconocidos.

Como verán, los atacantes informáticos no dejan ningún medio sin explorar, y en esta ocasión aprovechan a trasladar un ataque de rogue y phishing a Skype, lo que se conoce como vishing. ¡A estar atentos!

.

Compartelo:
 
Copyright 2010 SI3H-C5IRT