.

Compartelo:
0

Nueva estafa en Facebook usa falso CAPTCHA para propagarse

Jesus Bourne 15 de marzo de 2012
Para que una encuesta fraudulenta en Facebook sea exitosa, debe hacer que los usuarios realicen dos cosas: propagar la estafa ampliamente al "aprobarla" y completar al menos una encuesta.

Aunque existen usuarios que siempre caen en la mayoría de las estafas básicas, muchos de ellos aprenden rápido, por lo que los estafadores tienen que pensar constantemente en nuevos trucos y maneras de hacer que sus víctimas pasen inadvertidas la propagación de sus enlaces maliciosos.

En una reciente estafa fraudulenta, descubierta por BitDefender, los estafadores decidieron engañar a sus víctimas  en promocionales que usan una prueba falsa de CAPTCHA.

El anzuelo suena a algo como esto: "FOTO: Chica envía accidentalmente un SMS a su papá sobre su PRIMERA vez! (Esto es lo más divertido que jamás haya visto)".

Para ver de lo que se trata, se les pide a las víctimas verificar su identidad resolviendo un CAPTCHA:

 Help Net Security
Aunque las "palabras" mostradas son muy simples y claras para que los usuarios las interpreten, es probable que muchas víctimas no den mucha importancia a esto.

Sin embargo, si se mira de cerca al botón "Submit" se percibe que luce inactivo,  como si el botón "Comment" pudiera verse en segundo plano.  Aquellos que no se dan cuenta, y hacen lo que les pide, provocan que el mismo comentario de "ha haha" se fije en su perfiles.

A partir de este punto, la estafa continua propagándose –para mostrar el contenido requerido, las víctimas deben completar una de las estafas ofertadas.  


Fuente: Help Net Security GC


0

Anonymous presume la publicación del código fuente de Norton Antivirus

Jesus Bourne
Anonymous ha publicado lo que parece ser el código fuente del antivirus Norton 2006, lo cual podría producir un serio daño para Symantec.

Anonymous, quien no estaba relacionado directamente con LulzSec, publicó la copia del antivirus en el sitio The Pirate bay.

Anteriormente, algunos individuos que afirmaron ser miembros de Anonymous, habían dicho por meses que tenían el código fuente del antivirus, algo que Symantec confirmó, aclarando en ese momento que sólo era un "fragmento" del código fuente.


Este archivo de 1.07GB al parecer incluye el código fuente de varios productos, tales como la versión para usuarios, la versión corporativa y otros archivos para Windows, Unix y NetWare.

Se pensaba que el código había sido accedido desde una red perteneciente a servicios de inteligencia hindú; pero Symantec no pudo confirmar si este organismo estaba involucrado.

También se incluía en el archivo, una nota que exigía la liberación de los hackers de LulzSec, quienes fueron arrestados hace unas semanas. Se omitió en esta nota el nombre de Hector Xavier Monsegur o "Sabu", quien era el líder de este grupo, y se sospecha trabaja con el FBI para informar de otros hackers.

Se cree que las autoridades hindús querían acceso al código fuente para asegurarse que el producto era seguro. Symantec accedió, y el código fuente fue inspeccionado. Pero dicho código fue almacenado en una red poco segura, misma que fue accedida por los hackers.

Symantec había mencionado anteriormente que la brecha de seguridad "no afecta a ningún producto actual de Norton", agregando que "la versión actual de Norton Utilities fue rediseñada completamente, y no comparte código en común con las de Norton 2006. El código que fue publicado de la versión 2006 no pone en riesgo a los usuarios de la nueva versión".

Symantec se negó a agregar algo más al respecto al momento de publicar esta nota.


Fuente: ZDNet IA

0

Symantec advierte propagación de malware móvil a través de Twitter

Jesus Bourne 13 de marzo de 2012
Symantec advirtió que la propagación de malware entre smartphones a través de Twitter se incrementó, ya que lo delincuentes tratan de maximizar la exposición de su software.

De acuerdo con Symantec, una operación de malware móvil, envió más de 1,500 tweets, usando 50 cuentas falsas, en una hora.

El troyano llamado Android.Opfake, que secretamente envía mensajes de texto a números de tarificación adicional cuando se instala, ha sido particularmente importante en Twitter, dijo Joji Hamada, investigador de seguridad de Symantec.


Créditos: Symantec
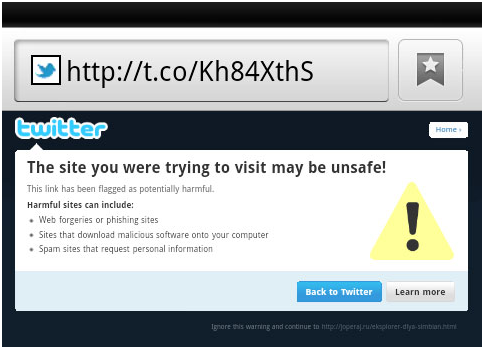
"Los twetts usualmente contienen pequeñas URLs, y el mensaje está en idioma ruso con algunos términos en inglés. Una vez que el usuario visita el sitio, se le pide instalar la aplicación maliciosa", escribió en un blog de la empresa Security Response.

Hamada dijo que Twitter resulta atractivo para los creadores del código malicioso, al proveer una manera de hacer publicidad a los sitios web con su código, especialmente porque muchos usuarios de Twitter acceden al servicio a través de su smartphone.

Mientras los usuarios de Twitter están conscientes de las cuentas falsas, en las que los perfiles no tienen seguidores como para bombear una serie de enlaces poco fiables, los delincuentes son cada vez más sofisticados para disimular esas cuentas, advirtió Hamada.

Algunas de estas cuentas comienzan a tener cuentas de usuarios creíbles, e incluir información del perfil, diseñado para dar a la cuenta la apariencia de autenticidad.

Los hashtags más populares son los relacionados con el software, los dispositivos móviles, la pornografía, e incluso temas de dietas también están incluidos en los mensajes, comentó Hamada.  

Esto no solo es malware móvil del que los usuarios de smartphones necesitan tener cuidado, ya que la semana pasada al aplicar una prueba a Android Anti-virus Tools, mostró que no era capaz de detectar dos terceras partesde las amenazas potenciales, mientras que algunos otros productos disponibles no hicieron nada en absoluto para proteger a los usuarios.

Fuenets:V3 M


0

Internet Explorer también cae en Pwn20 2012

Jesus Bourne 12 de marzo de 2012
Las principales compañías con navegadores web en el mercado pusieron a prueba su seguridad retando a programadores de todo el mundo. El objetivo es localizar posibles vulnerabilidades que permitan hackear los navegadores. Para los programadores es un reto y para las empresas una forma de localizar agujeros de seguridad para su corrección. 

La semana pasada era Chrome el que caía frente a los programadores, que lograron encontrar una manera de evitar las medidas de seguridad impuestas por Google. Ahora fueron investigadores de Vupen los que lograron una hazaña similar, pero esta vez con el navegador de Microsoft, Internet Explorer. 

Según Infosecurity, los investigadores de Vupen aprovecharon exploit de día 0 para hacer que el sistema sufra un desbordamiento de pila, lo que provocó un fallo que abre la puerta para que los programadores puedan operar en Internet Explorer sin restricciones del modo de seguridad del navegador. 


Los responsables del hallazgo tranajaron durante 6 semanas con Internet Explorer para detectar este sistema y aprovechar la vulnerabilidad. Los ataques de desbordamiento de pila y corrupción de memoria son considerados como algunos de los más complejos, lo que hace que la hazaña sea más destacada.

Según los investigadores de Vupen, su ataque afecta a todas las versiones de Internet Explorer, incluyendo la de IE 10 que utiliza la versión de pruebas de Windows 8. Para aprovechar este tipo de ataque, los hackers sólo tendrán que hacer que los usuarios se dirijan a una web infectada, lo que hace que la vulnerabilidad detectada se pueda considerar como grave.

Microsoft ya conoce el sistema utilizado por los programadores y se espera que ponga una solución próximamente.


Fuentes: PCWorld

0

Chrome cae a los primeros 5 minutos en una competencia de hacking

Chrome de Google fue el primer navegador en caer en el Annual Browser Hackathon, Pwn2Own, ante el grupo de seguridad francés VuPen Security, que demostró un exploit de sandbox, a sólo cinco minutos de iniciada la competencia. 

La competición Pwn2Own ayuda a los investigadores en seguridad a dar a conocer exploits contra las versiones más actuales de los navegadores web más populares: Internet Explorer, Safari, Firefox  y Chrome.
Los puntos son otorgados por dos criterios, por  la velocidad con la que los participantes pueden demostrar las vulnerabilidades y la medida en que sus exploits comprometen al navegador.

En años anteriores, hackers se habían inclinado por evadir el navegador Chrome de Google, que usa una tecnología poco conocida, con esto pretende restringir exploits, prevenirse de ellos y disminuir el impacto en su navegador.

Anunciando el suceso, VuPen tuiteó:


La prevención de ejecución de datos y  el espacio de direccionamiento aleatorio han sido considerados como herramientas vitales para asegurar los navegadores web.

Mientras tanto,el hacker ruso, Sergey Glazunov, cobró un premio de $60,000 por demostrar un exploit de Chrome por separado, al eludir también la seguridad de Chrome.

Glazanov cobró su premio en una competencia por separado, Pwnium, que únicamente se enfoca en los hack para Chrome.

Google retiró su patrocionio inicial al concurso Pwn20wn, al preocuparse de que no se pidiera a los participantes no divulgar los detalles de sus exploits.

Mientras los errores en Chrome son notables, al final del primer día de la competencia Pwn2Own, los equipos habían demostrado con éxito huecos en todos los navegadores web.


Fuentes: V3.co.uk

.

Compartelo:
 
Copyright 2010 SI3H-C5IRT